 توسعه و ارتباطات شایگان | فروش تجهیزات شبکه ، ویپ ، فیبرنوری ، سیسکو ، میکروتیک

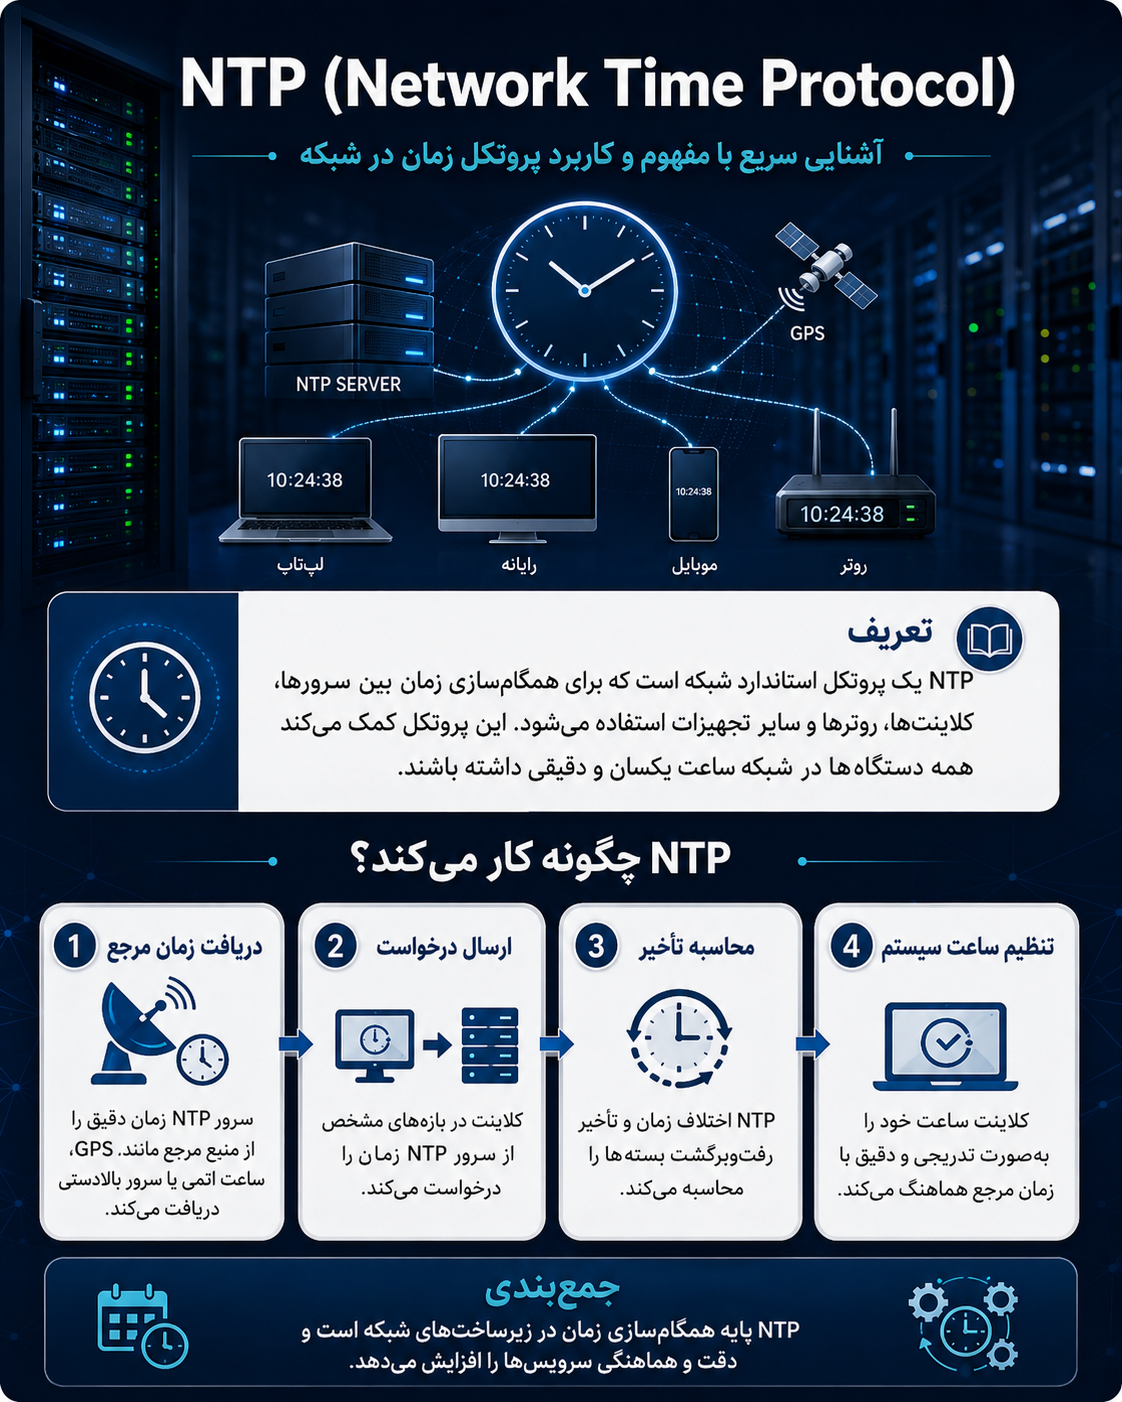
پروتکل NTP چیست؟ در شبکههای کامپیوتری، هماهنگ بودن زمان میان سرورها، کامپیوترها، روترها و تجهیزات امنیتی یک ضرورت است؛ چون بسیاری از فرایندها بر اساس تاریخ و ساعت ثبت و پردازش میشوند. از ثبت ورود کاربران و تراکنشهای بانکی گرفته تا بررسی رخدادهای امنیتی و تحلیل لاگها، همه به زمان دقیق و یکپارچه وابستهاند.
اگر ساعت دستگاههای یک شبکه با هم اختلاف داشته باشند، خطای زمانی در شبکه ایجاد میشود. این مسئله میتواند ترتیب واقعی رویدادها را مبهم کند، عیبیابی را دشوارتر سازد و حتی عملکرد برخی سرویسهای حساس را مختل کند. به همین دلیل، همگامسازی زمان در شبکه یکی از پایههای مهم مدیریت، پایداری و امنیت زیرساختهای سازمانی به شمار میرود.
در ادامه بررسی میکنیم که NTP چگونه به هماهنگی زمان در شبکه کمک میکند، چه مزایایی دارد و چرا تنظیم درست آن برای شبکههای کوچک و بزرگ اهمیت زیادی دارد.
NTP چیست و چرا در شبکه اهمیت دارد؟
وقتی میپرسیم NTP چیست، منظور پروتکلی است که برای هماهنگ نگه داشتن زمان میان دستگاههای مختلف در یک شبکه استفاده میشود. در هر شبکه، از سرورها و روترها گرفته تا کلاینتها، فایروالها و سیستمهای مانیتورینگ، همه رویدادها با زمان ثبت میشوند. اگر ساعت این دستگاهها با هم یکی نباشد، مشکلات زیادی در مدیریت، امنیت و تحلیل رخدادها به وجود میآید.
پروتکل NTP یا Network Time Protocol برای حل همین مشکل طراحی شده است. این پروتکل کمک میکند همه تجهیزات یک شبکه، ساعت خود را با یک مرجع زمانی دقیق هماهنگ کنند. نتیجه این هماهنگی، کاهش اختلاف زمانی بین سیستمها و جلوگیری از بروز اختلال در سرویسها و گزارشها است.
اهمیت این موضوع زمانی بیشتر مشخص میشود که بدانیم بسیاری از سرویسهای سازمانی مانند احراز هویت، ثبت لاگ، تحلیل حملات امنیتی، پردازش تراکنشها و حتی اجرای برخی تسکهای زمانبندیشده، کاملاً به زمان دقیق وابستهاند. به همین دلیل، استفاده از NTP فقط یک تنظیم ساده نیست؛ بلکه بخشی از زیرساخت حیاتی شبکه محسوب میشود.
دلیل استفاده از NTP Server در شبکه چیست؟
سرویس اکتیو دایرکتوری به درستی و در مواردی اصلاً قادر به کارکرد نیست اگر زمان میان Domain کنترلرهای عضو یک Forest یکسان نباشد. برای مثال در Kerberos V5 کامپیوترهایی که زمان آنها بیشتر از 5 دقیقه با زمان Time Server مجموعه یا همان NTP Server متفاوت باشند قادر به Authenticate نیستند.
این زمان پیش فرض است که البته از مسیر زیر در Group Policy قابل تغییر است: Computer Configuration\Windows Settings\Security Settings\Account Policies\Kerberos Policy قبل از هر چیز به یاد داشته باشید که میزان دقت NTP Server در حد دقیقه بوده و برای بازه زمانی حساس برای نرم افزارهای خاص Microsoft ضمانتی برای Sync کردن زمان در حد ثانیه ندارد و پیشنهاد آن استفاده از نرم افزارهای مخصوص اینکار است. اگر در حال پیادهسازی زیرساخت شبکه یا سرور هستید، توجه به همگامسازی زمانی در کنار خرید تجهیزات اکتیو شبکه از اهمیت بالایی برخوردار است، زیرا این تجهیزات پایهای برای اجرای صحیح سرویسهایی مانند Active Directory و NTP هستند.
برای اینکه مغهوم Time Server در یک Forest را متوجه شوید به شکل زیر دقت کنید:
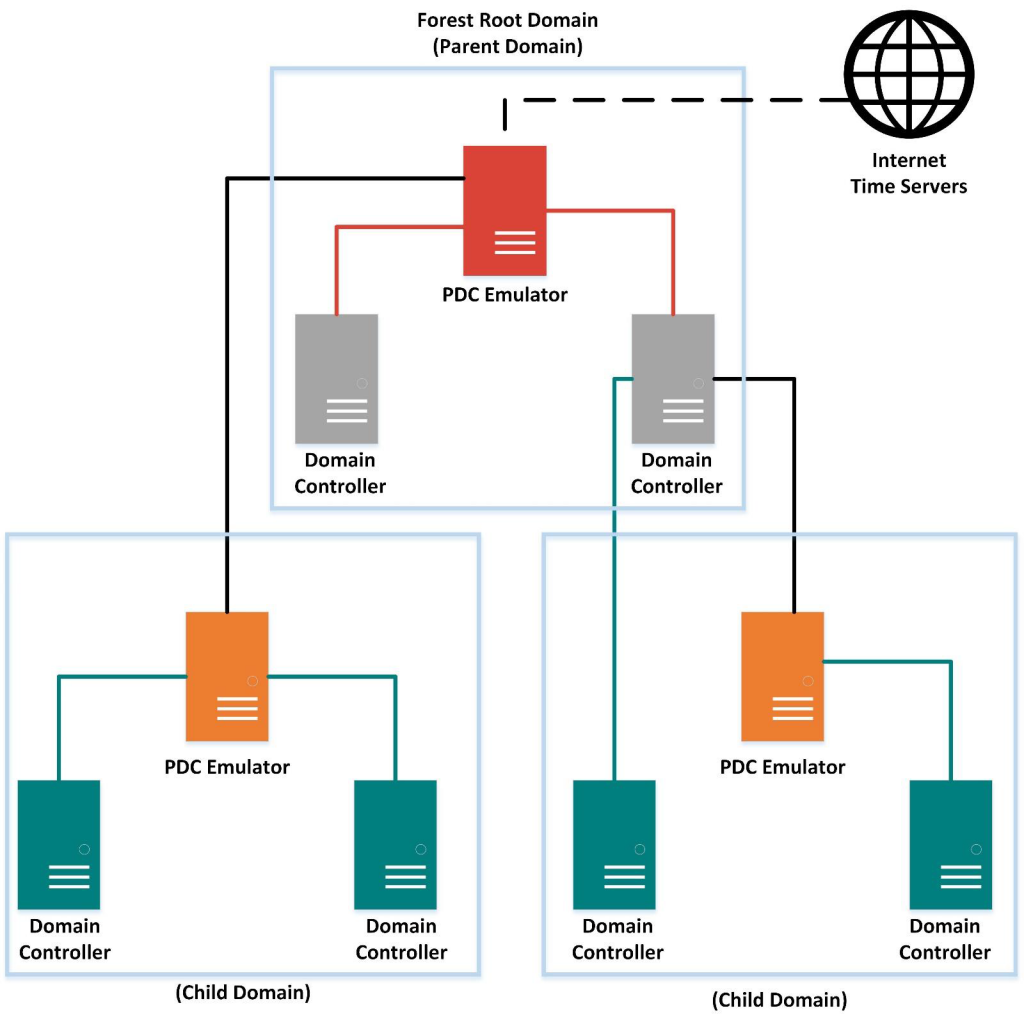
در شکل بالا سه گروه سرور میبینیم گروه بالاتر را Forest Root Domain یا Parent Domain و دو گروه سرورهای زیر مجموعه را Child Domain میگوئیم. در Parent Domain سرور اصلی یا Primary Domain Controller(PDC Emulator) که با رنگ قرمز مشخص شده وظیفه ارتباط با Time Server خارج از شبکه، اینترنت یا دستگاه تنظیم ساعت را بر عهده دارد. دو سرور Domain Controller(DC) داخل Parent Domain که با رنگ طوسی مشخص شده اند هم زمان خود را با PDC Emulator تنظیم میکنند.
در دو Child دامین پایین PDC Emulator ها که با رنگ نارنجی مشخص شده اند زمان خود را با یکی از کامپیوترهای موجود در Parent Domain ) ، PDC Emulator یا Domain Controller ها) تنظیم میکنند. و در نهایت Domain Controller های هر دو Child Domain که با رنگ سبز مشخص شده اند میتوانند زمان خود را با PDC Emulator موجود در Domain خود یا Domain Controller های موجود در Parent Domain هماهنگ کنند.
این خاصیت را در سرورها سلسله مراتبی میگوییم که در تنظیم Time Server در سطح گسترده به کارمان می آید.
—————————————————————————————————–
برای خريد سرور hp فروشگاه شایگان کلیک کنید.
—————————————————————————————————–
NTP چگونه کار میکند؟
برای درک بهتر اینکه NTP چگونه کار میکند، باید بدانیم این پروتکل بر اساس یک ساختار سلسلهمراتبی عمل میکند. در این ساختار، برخی سرورها به منابع زمانی بسیار دقیق متصل هستند و دستگاههای دیگر زمان را بهصورت مرحلهای از آنها دریافت میکنند.
NTP با ارسال و دریافت بستههای زمانی بین کلاینت و سرور، اختلاف ساعت را اندازهگیری میکند. این پروتکل فقط زمان فعلی را از سرور نمیگیرد، بلکه تأخیر شبکه را هم محاسبه میکند تا نتیجه نهایی تا حد امکان دقیق باشد. به همین دلیل، NTP نسبت به روشهای سادهتر، دقت بسیار بالاتری دارد.
بهصورت کلی، فرایند کار NTP شامل این مراحل است:
- کلاینت یک درخواست به سرور NTP ارسال میکند.
- سرور زمان دقیق خود را پاسخ میدهد.
- کلاینت زمان رفت و برگشت بسته را محاسبه میکند.
- اختلاف ساعت بین کلاینت و سرور برآورد میشود.
- سیستم بهتدریج ساعت خود را اصلاح میکند تا پرش ناگهانی ایجاد نشود.
این روش باعث میشود همگامسازی زمان در شبکه با دقت بالا انجام شود و سیستمها بدون اختلال، به زمان مرجع نزدیک شوند.
تنظیم NTP Server
برای تنظیم NTP Server نیاز است تا PDC Emulator را که میخواهید با اینترنت زمان خود هماهنگ کند به صورت زیر تنظیم کنید:(مثال سرور قرمز رنگ در تصویر بالا)
ابتدا WinKey+R را بزنید و در کادر محاورهای RUN دستور gpmc.msc را وارد کنید. Group Policy Management Console باز میشود. یک Policy ایجاد کنید به مسیر زیر رفته و تنظیمات زیر را در آن انجام دهید:
Computer Configuration\Policies\Administration Templates\System\Windows Time Service\Time Providers
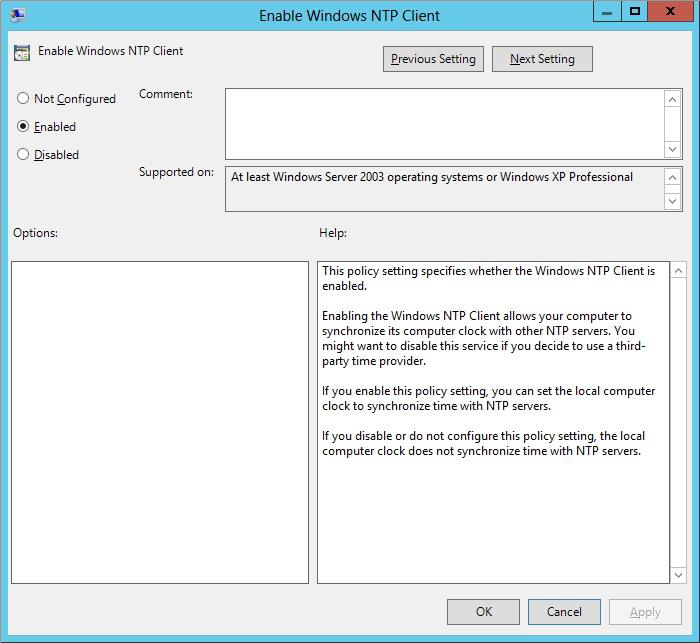
ابتدا Enable Windows NTP Client را باز کرده و آنرا به Enable تغییر دهید.
سپس Enable Windows NTP Server را باز کرده و آنرا به Enable تغییر دهید.
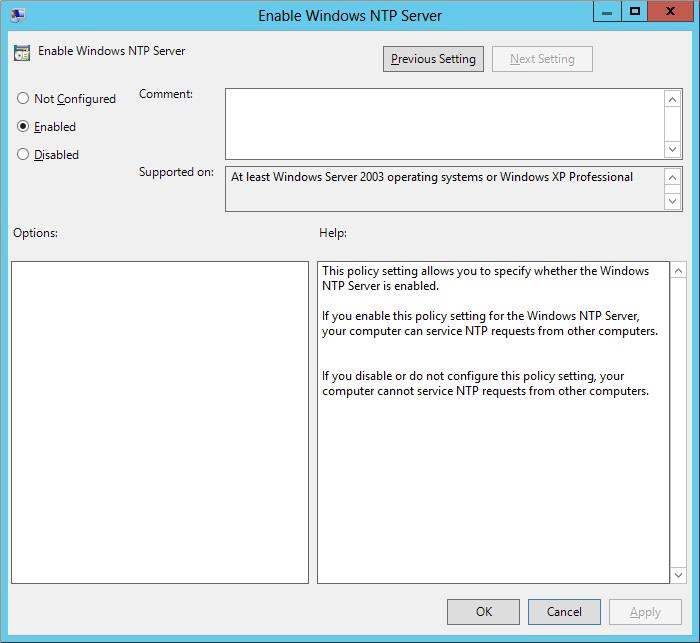
اولین گزینه بدین معناست که سرور زمان خود را از منبع خارجی تنظیم کند و نه از BIOS خود و دومین گزینه این امکان را میدهد که به عنوان Time Server به دیگر کامپیوترها سرویس دهی کند. بعد از انجام این دو کار Configure Windows NTP Client را باز کنید
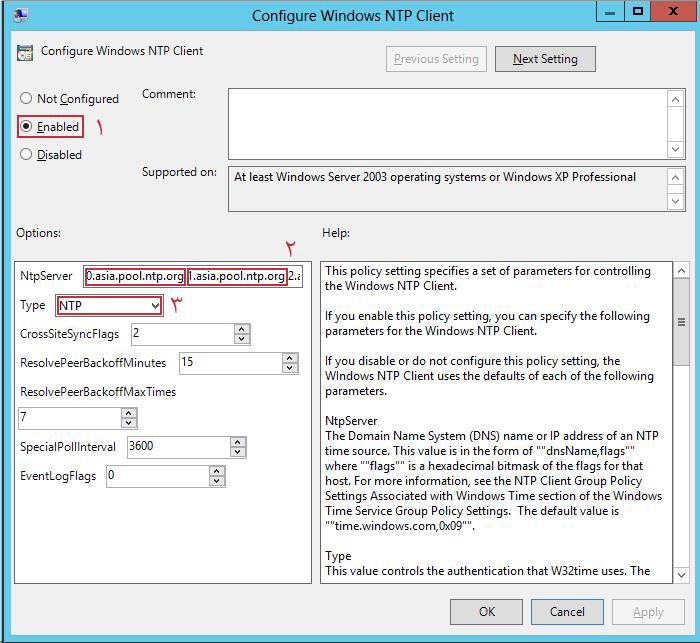
1- Enable را فعال کنید.
2- در کادر محاورهای NTP Server به ترتیب نام سرورهایی را که PDC Emulator قرار است با آنها Sync کند را وارد کنید. (لیست سرورها را میتوانید از آدرس: /https://www.ntppool.org/en پیدا کرده و موقع وارد کردن به ترتیب و با فاصله میان آدرسها در کادر وارد کنید.)
3- حالت Type را بر روی NTP قرار دهید چون قرار است از یک منبع خارج از شبکه زمان را Sync کنیم.
حال که این تنظیمات انجام شد Policy را که ایجاد کردید به OU مربوط به Domain Controller ها لینک کنید.اگر تنها یک PDC Emulator یا تنها یک Domain Controller دارید این Policy را به آن اعمال کنید اما اگر در OU بیش از یک Controller دارید در تب Security تنها دسترسی را به PDC Emulator مربوط به Forest Root Domain بدهید.
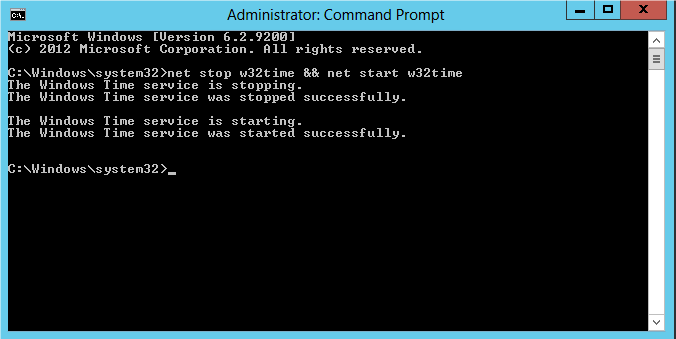
یک کادر CMD با دسترسی ادمین باز کرده و دستور net stop w32time && net start w32time را وارد کنید تا سرویس تایم راه اندازی مجدد شود.
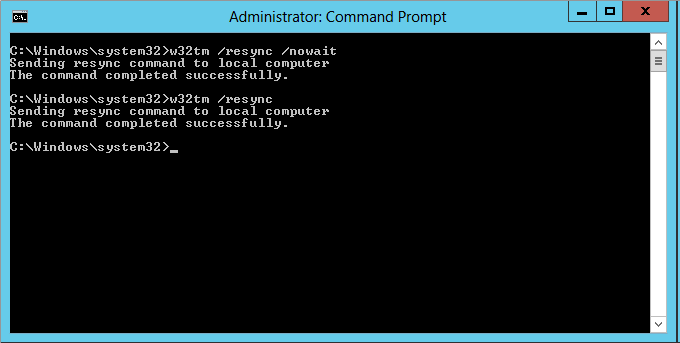
سپس با دستور w32tm /resync /nowait یا تنها w32tm /resync میتوانیم زمان را sync کنیم.
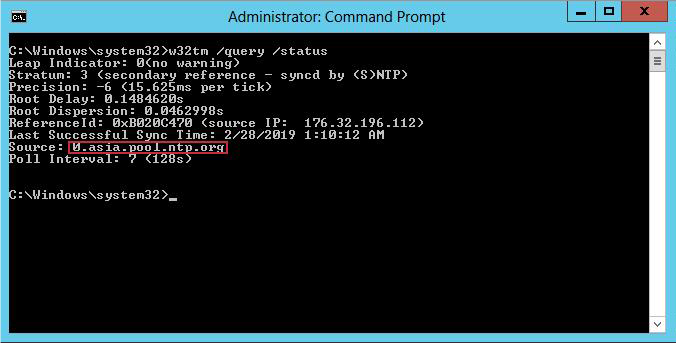
در نهایت با دستور w32tm /query /status میبینیم که سرور زمان را از چه سروری و در چه زمانی Sync کرده است.
حال که برای PDC Emulator موارد را تنظیم کردیم میبایست برای تمامی سرورها و کلاینتهای عضو مجموعه با توجه به تصویر Policy های مورد نظر را اعمال کنیم البته به یاد داشته باشید اگر PDC Emulator در Parent Domain با Domain Controller های Parent Domain در یک OU واقع شده است آن را از اعمال شدن Policy مستثنی کنید. برای سایر دامنهها کافیست در بالاترین شاخه icyPol را اعمال کنید.

در حالتی که میخواهید برای سایر سرورهای عضو مجموعه و کلاینتها Policy تعریف کنید تنها تفاوت در دو چیز است:
1- هنگام تنظیم Configure Windows NTP Client گزینه Type را بر روی NT5DS بگذارید.
2- در کادر NTP Server نام سرور یا سرورهایی که قرار است در شبکه ، زمان از آنها Sync شود را بنویسید(میتوانید IP هم وارد کنید).
مزایای استفاده از NTP در شبکه
استفاده از NTP در شبکه فقط برای نمایش ساعت درست روی سیستمها نیست، بلکه مزایای عملی بسیار مهمی دارد. در محیطهای سازمانی، مراکز داده و شبکههای بزرگ، نبود یک منبع زمانی مشترک میتواند باعث بروز خطاهای جدی شود.
مهمترین مزایای NTP در شبکه عبارتند از:
- ایجاد همگامسازی زمان در شبکه بین همه تجهیزات
- کاهش احتمال بروز خطای زمانی در شبکه
- بهبود تحلیل لاگها و رویدادهای سیستمی
- افزایش دقت در عیبیابی و مانیتورینگ
- کمک به عملکرد صحیح سرویسهای امنیتی و احراز هویت
- جلوگیری از اختلال در پردازشهای زمانمحور
نقش NTP در عملکرد بهتر شبکه
وقتی همه سیستمها ساعت یکسانی داشته باشند، بررسی رخدادها بسیار سادهتر میشود. مثلاً اگر یک حمله سایبری اتفاق بیفتد، تیم امنیت میتواند ترتیب دقیق رویدادها را در لاگهای چند سرور بررسی کند. اما اگر ساعت سرورها چند دقیقه با هم اختلاف داشته باشد، تحلیل درست اتفاقات تقریباً غیرممکن میشود.
همچنین در سرویسهایی مانند Active Directory، Kerberos، ایمیل سرورها، دیتابیسها و سیستمهای بکاپ، هماهنگی زمانی موضوعی حیاتی است. در چنین شرایطی، NTP بهعنوان یک ابزار پایه اما بسیار مهم، از بروز خطاهای پنهان و پیچیده جلوگیری میکند.
اهمیت زمان در امنیت شبکه
یکی از مهمترین کاربردهای NTP، مربوط به اهمیت زمان در امنیت شبکه است. امنیت فقط به فایروال و آنتیویروس محدود نمیشود؛ بلکه ثبت دقیق زمان رخدادها، یکی از پایههای اصلی تحلیل امنیتی است.
در سیستمهای امنیتی، هر رویداد با یک Timestamp ثبت میشود. اگر ساعت سیستمها ناهماهنگ باشد، تشخیص اینکه کدام اتفاق اول رخ داده و کدام رخداد نتیجه آن بوده، سخت یا حتی غیرممکن میشود. این موضوع در شناسایی نفوذ، تحلیل بدافزار، بررسی حملات داخلی و گزارشگیری بسیار مهم است.
چرا زمان دقیق در امنیت شبکه اهمیت دارد؟
- لاگهای امنیتی باید از نظر زمانی قابل اعتماد باشند.
- سیستمهای SIEM برای همبستهسازی رخدادها به زمان دقیق نیاز دارند.
- در احراز هویت، اختلاف زمانی میتواند باعث رد شدن درخواست کاربر شود.
- در تحلیل حمله، ترتیب رخدادها باید شفاف و قابل استناد باشد.
- در ممیزی و انطباق، زمان نادرست میتواند اعتبار گزارشها را از بین ببرد.
به همین دلیل، بسیاری از متخصصان امنیت، تنظیم درست NTP را بخشی از Hardening اولیه شبکه میدانند.
خطای زمانی در شبکه چیست و چه مشکلاتی ایجاد میکند؟
خطای زمانی در شبکه زمانی رخ میدهد که ساعت دستگاههای مختلف با یکدیگر یا با منبع اصلی زمان اختلاف داشته باشد. این اختلاف ممکن است در حد چند ثانیه باشد، اما در بسیاری از سناریوها همین مقدار هم مشکلساز میشود.
پیامدهای رایج خطای زمانی در شبکه:
- بههمریختگی لاگها و دشواری در عیبیابی
- اختلال در سرویسهای احراز هویت
- بروز مشکل در پردازش تراکنشها
- اشتباه در زمانبندی Jobها و Taskها
- کاهش دقت در مانیتورینگ و گزارشگیری
- اختلال در هماهنگی سیستمهای توزیعشده
برای مثال، اگر یک سرور پایگاه داده، یک سرور اپلیکیشن و یک فایروال هرکدام زمان متفاوتی داشته باشند، بررسی یک خطا یا حمله امنیتی بسیار پیچیده خواهد شد. در چنین شرایطی ممکن است مدیر شبکه برداشت اشتباهی از علت اصلی مشکل داشته باشد.
نسخههای NTP
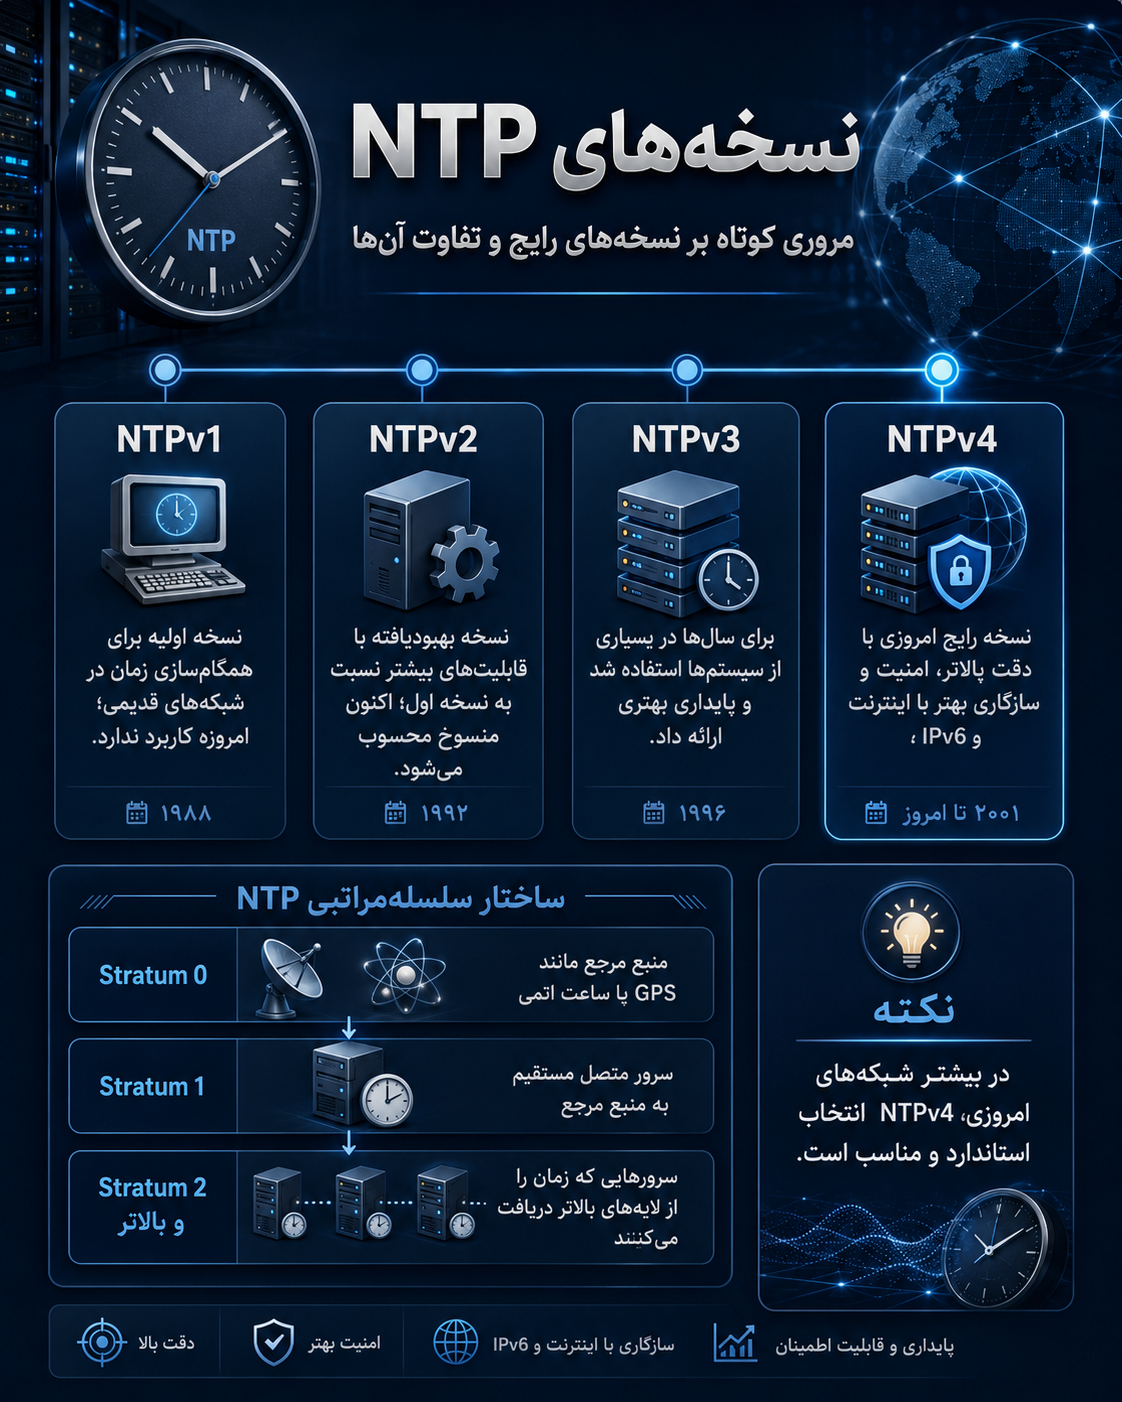
پروتکل NTP در طول زمان توسعه پیدا کرده و نسخههای مختلفی از آن ارائه شده است. هدف از این توسعهها، افزایش دقت، بهبود سازگاری با شبکهها و ارتقای قابلیتهای امنیتی بوده است.
- NTPv1: نسخه اولیه که پایههای اصلی پروتکل را تعریف کرد.
- NTPv2: نسبت به نسخه اول بهبودهایی در ساختار و عملکرد داشت.
- NTPv3: برای محیطهای پیچیدهتر و اینترنت گستردهتر مناسبتر شد.
- NTPv4: نسخه رایجتر و کاملتر که دقت، پایداری و سازگاری بیشتری دارد.
امروزه در بسیاری از سیستمعاملها و تجهیزات شبکه، از نسخههای جدیدتر و پیادهسازیهای مدرنتر NTP استفاده میشود. در برخی توزیعهای لینوکسی نیز ابزارهایی مانند chrony بهعنوان جایگزین یا مکمل راهکارهای قدیمیتر استفاده میشوند، چون در شرایط خاص شبکه عملکرد بهتری دارند.
تفاوت NTP با SNTP
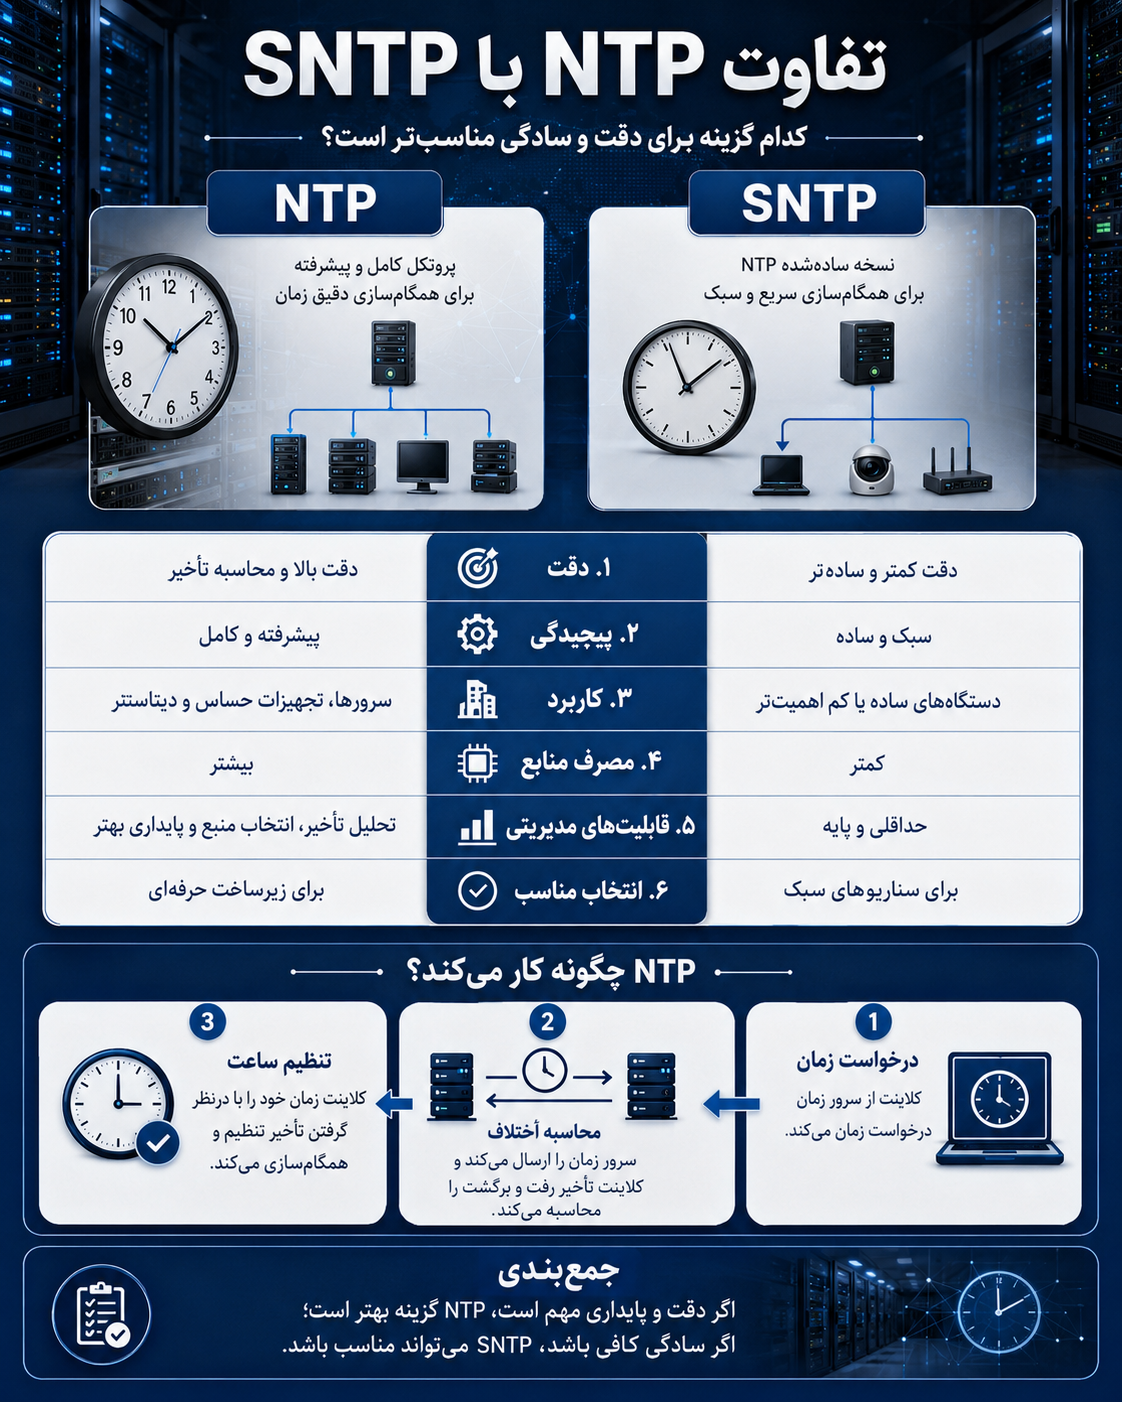
یکی از سوالات رایج این است که تفاوت NTP با SNTP چیست. SNTP مخفف Simple Network Time Protocol است و همانطور که از نامش مشخص است، نسخه سادهتر این پروتکل به شمار میرود.
SNTP برای محیطهایی مناسب است که دقت خیلی بالا لازم نیست و فقط یک هماهنگی کلی زمانی مورد نیاز است. در مقابل، NTP الگوریتمهای دقیقتری برای اندازهگیری تأخیر، اصلاح خطا و انتخاب منبع زمانی مناسب دارد.
مقایسه NTP و SNTP
| ویژگی | NTP | SNTP |
|---|---|---|
| دقت | بالا | کمتر |
| الگوریتم اصلاح زمان | پیشرفته | ساده |
| مناسب برای | شبکههای سازمانی، سرورها، دیتاسنتر | دستگاههای سادهتر و کاربردهای سبک |
| پایداری در شرایط متغیر شبکه | بهتر | محدودتر |
| مدیریت منابع زمانی | دقیقتر | سادهتر |
اگر در یک شبکه حرفهای یا سازمانی فعالیت میکنید، معمولاً NTP انتخاب مناسبتری است. اما برای برخی تجهیزات سبک یا کاربردهای غیرحساس، SNTP هم میتواند کافی باشد.
تنظیمات NTP در ویندوز / لینوکس
یکی از بخشهای مهم در پیادهسازی این پروتکل، تنظیمات NTP در ویندوز / لینوکس است. هر سیستمعامل ابزارها و سرویسهای خاص خود را برای همگامسازی زمان دارد.
تنظیمات NTP در ویندوز
در ویندوز، سرویس زمان معمولاً با نام Windows Time شناخته میشود. این سرویس امکان همگامسازی ساعت سیستم با یک سرور زمانی را فراهم میکند. در محیطهای سازمانی، معمولاً سیستمها زمان را از Domain Controller یا سرور داخلی دریافت میکنند.
چند دستور پرکاربرد در ویندوز:
w32tm /query /status
w32tm /query /source
w32tm /resync
این دستورات برای بررسی وضعیت زمان، مشاهده منبع همگامسازی و اعمال همگامسازی مجدد استفاده میشوند.
تنظیمات NTP در لینوکس
در لینوکس معمولاً از سرویسهایی مانند chronyd یا ntpd برای همگامسازی زمان استفاده میشود. در توزیعهای جدید، chrony بسیار رایج است چون در شبکههای ناپایدار و ماشینهای مجازی عملکرد مناسبی دارد.
نمونه دستورهای پرکاربرد در لینوکس:
timedatectl status
chronyc sources
chronyc tracking
systemctl status chronyd
برای بسیاری از مدیران شبکه، بررسی منبع زمان و اطمینان از همگام بودن همه سرورها، بخشی از نگهداری روزمره زیرساخت محسوب میشود.
سوالات متداول
آیا NTP به اینترنت نیاز دارد؟
خیر، NTP الزاماً به اینترنت نیاز ندارد. اگرچه بسیاری از شبکهها از سرورهای عمومی اینترنتی برای دریافت زمان استفاده میکنند، اما امکان راهاندازی NTP در یک شبکه داخلی هم وجود دارد. در این حالت، یک سرور داخلی بهعنوان مرجع زمانی عمل میکند و سایر دستگاهها زمان را از همان دریافت میکنند.این ویژگی برای سازمانهایی که شبکه ایزوله، داخلی یا حساس دارند بسیار مهم است. بنابراین، اینترنت فقط یکی از راههای دریافت زمان دقیق است، نه یک الزام همیشگی.
Stratum در NTP به چه معناست؟
Stratum در NTP به سطح یا لایه یک منبع زمانی اشاره دارد. این مفهوم نشان میدهد یک سرور زمانی چقدر به منبع اصلی و دقیق زمان نزدیک است.
Stratum 0: منابع بسیار دقیق مانند ساعت اتمی یا GPS
Stratum 1: سرورهایی که مستقیم به Stratum 0 متصلاند
Stratum 2: سرورهایی که زمان را از Stratum 1 میگیرند
Stratum 3 و بالاتر: لایههای بعدی در زنجیره توزیع زمان
هرچه عدد Stratum پایینتر باشد، منبع زمانی به مرجع اصلی نزدیکتر است. البته این موضوع همیشه بهتنهایی به معنی عملکرد بهتر نیست، چون کیفیت شبکه، پایداری سرور و میزان تأخیر هم مهم هستند.


