توسعه و ارتباطات شایگان | فروش تجهیزات شبکه ، ویپ ، فیبرنوری ، سیسکو ، میکروتیک

نشانههای هک شدن VOIP معمولاً پیش از بروز خسارت مالی خود را در جزئیات فنی شبکه و گزارشهای تماس نشان میدهند. سیستمهای تلفن مبتنی بر پروتکل اینترنت به دلیل کار روی شبکههای داده، در معرض تهدیدهای امنیتی مشابه سرورهای وب قرار دارند. نفوذگران با شناسایی آسیبپذیری VoIP در نرمافزارهای مدیریت تماس، فریمور تلفنهای رومیزی یا دروازههای صوتی، دسترسی سیستم را به دست میگیرند. شناخت این شواهد به مدیران شبکه کمک میکند تا پیش از ثبت تماسهای غیرمجاز یا قطع پایدار خدمات، دسترسی نفوذگر را قطع کنند. در این مقاله به بررسی علائم نفوذ، روشهای ارزیابی ترافیک، اقدامات فوری پس از رخنه و استانداردهای پیشگیری از هک شدن VoIP میپردازیم.
هک VoIP چیست و چگونه اتفاق میافتد؟
هک VoIP به نفوذ غیرمجاز به بستر تلفن مبتنی بر اینترنت در یک کسبوکار گفته میشود. مهاجمان پس از ورود به این شبکه، به محتوای تماسها گوش میدهند، از خطوط برای تماسهای پرهزینه استفاده میکنند یا اطلاعات مالی و مشخصات مشتریان را سرقت میکنند.
در بخش بزرگی از این نفوذها، خطای انسانی و روشهای مهندسی اجتماعی نقطهٔ ورود هستند. مهاجمان با کارمندان مرکز تماس، تیم پشتیبانی یا مسئولان شبکه تماس میگیرند، هویت مدیران یا کارشناسان فنی را جعل میکنند و با فریب افراد، رمز عبور سرور، پین صندوق صوتی یا نشانی آیپی شبکه را به دست میآورند. با دستیابی به این اطلاعات، بستر تلفنی شرکت به پایگاهی برای سوءاستفادههای دیگر تبدیل میشود.
- بیشتر بخوانید: سوالاتی که قبل از خرید VoIP باید از خود بپرسید!
پنج شیوهٔ رایج نفوذ به سیستمهای VoIP
نفوذ به سیستمهای تلفن تحت شبکه معمولاً از پنج مسیر زیر انجام میشود:
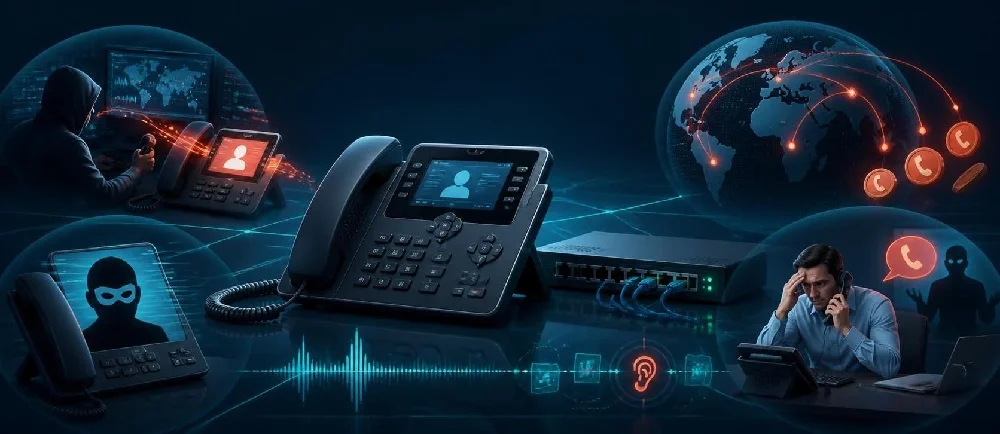
۱. استفادهٔ غیرمجاز از خطوط برای تماسهای فریبکارانه
مهاجمان با استفاده از نرمافزارهای شمارهگیر خودکار از طریق خطوط شرکت تماس خروجی برقرار میکنند. شمارهٔ شرکت روی تلفن دریافتکننده میافتد و پیام ازپیشضبطشدهای از مخاطبان میخواهد شماره کارت بانکی یا مشخصات هویتی خود را وارد کنند. دریافتکنندگان تماس به نام و شمارهٔ معتبر سازمان اعتماد میکنند و اطلاعات در اختیار نفوذگر قرار میگیرد.
۲. کلاهبرداری عوارض بینالمللی (IRSF)
در این حمله، مهاجمان پس از دسترسی به سیستم، تماسهای مکرر و همزمان با شمارههای بینالمللی پرهزینه برقرار میکنند. قبض تلفن شرکت ناگهان مبالغ بالایی نشان میدهد، در حالی که درآمدهای حاصل از تماس با شمارههای ویژه به حساب گردانندگان خطوط خارجی واریز میشود.
۳. جعل شناسهٔ تماسگیرنده (Caller ID Spoofing)
اطلاعات شناسهٔ تماسگیرنده به تنهایی تاییدکنندهٔ هویت شخص پشت خط نیست. نفوذگران شمارهٔ ارائهدهندهٔ خدمات تلفنی یا مدیران بالادستی را روی نمایشگر تلفن کارمند جعل میکنند و سپس در جریان گفتگو، کد تایید یا دسترسیهای لازم را به دست میآورند.
۴. شنود مکالمات و پیامهای صوتی
اگر اتصال شبکهٔ محلی یا وایفای از پروتکلهای رمزگذاری مانند TLS و SRTP استفاده نکند، نفوذگران بستههای صوتی را در مسیر ذخیره میکنند. این دسترسی شامل موارد زیر است:
- دریافت اطلاعات کارت و تراکنشهای تلفنی مشتریان
- ضبط مذاکرات تجاری و افشای آنها به رقبا
- تهدید سازمان به انتشار فایلهای ضبطشده یا دریافت باج برای پسدادن دادهها
۵. مهندسی اجتماعی با بهرهگیری از رفتار کارکنان
بسیاری از سازمانها دورههای آموزشی برای شناسایی تماسهای مشکوک برگزار نمیکنند. نفوذگران با ایجاد فوریت ساختگی، مثل ادعای قطع فوری سامانه یا بروز خطای مالی، کارکنان را تحت فشار قرار میدهند تا بدون تایید هویت رسمی، حسابهای کاربری را تغییر دهند یا پینها را بازخوانی کنند.
اقدامهای فوری و روشهای پیشگیری
کنترل خطرات ناشی از نفوذ به VoIP به چند اقدام مشخص وابسته است:
- بررسی پیوستهٔ گزارش تماسها: مقصد، ساعت و طول تماسها را پایش کنید و هشدارهای ثبت تماس در نیمهشب یا روزهای تعطیل را فعال بگذارید.
- رمزگذاری کانالهای صوت و داده: پروتکل TLS را برای سیگنالینگ و SRTP را برای رمزگذاری بستههای صوتی فعال کنید.
- محدودسازی تماسهای خروجی بینالمللی: اگر سازمان تبادل خارجی ندارد، روتهای تماس با پیششمارهٔ ۰۰ را در پنل PBX مسدود سازید.
- آموزش مستقیم کارکنان: چارچوبی تعیین کنید که انتقال رمزهای عبور، کدها و مشخصات شبکه در هیچ تماسی مجاز نباشد، حتی اگر شمارهٔ تماسگیرنده معتبر به نظر برسد.
نشانههای هک شدن VoIP چیست؟
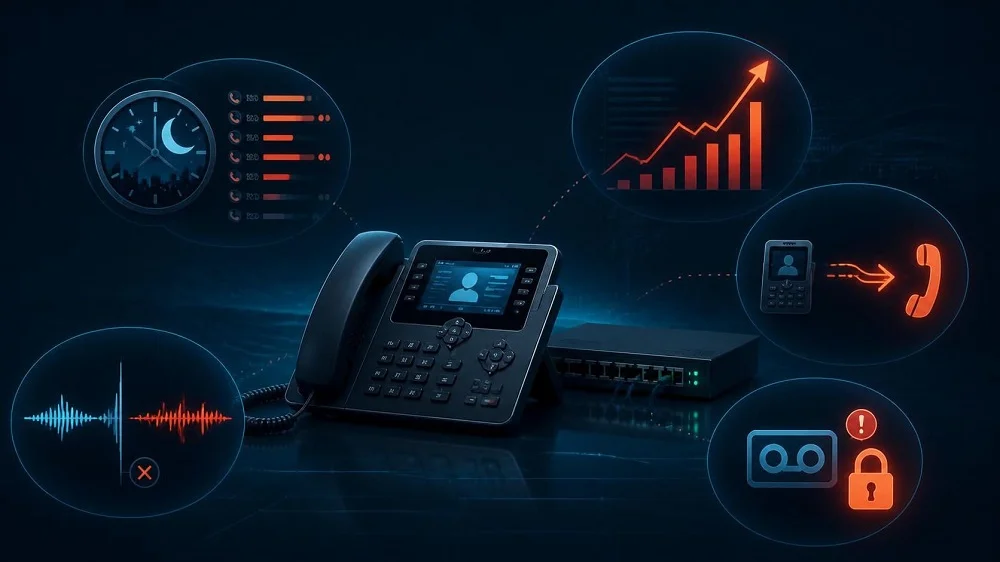
تغییر در رفتار روزمره مرکز تلفن نخستین زنگ خطر برای کارشناسان شبکه است. حملات VoIP اهداف مختلفی دارند؛ از برقراری تماسهای بینالمللی گرانقیمت گرفته تا استخراج شمارههای مشتریان و شنود مکالمات. این تغییرات در چند بخش اصلی ظاهر میشوند:
۱. ثبت ترافیک صوتی در ساعات غیرکاری
در الگوهای عادی اداری، ثبت مکالمه بین ساعتهای ۹ شب تا ۶ صبح یا روزهای تعطیل به ندرت رخ میدهد. وقتی مهاجمان اکانت کاربری (SIP Extension) را به دست میآورند، فعالیت خود را در این بازهها متمرکز میکنند تا متصدیان متوجه افت پهنای باند نشوند. اگر در گزارش جزئیات تماس (CDR)، مکالمات همزمان مکرر در شب ثبت شده است، باید نفوذ را قطعی دانست.
۲. ارقام غیرمنتظره در صورتحساب اپراتور مخابراتی
حملات موسوم به کلاهبرداری عوارض بینالمللی (IRSF) خسارتهای ریالی و ارزی بالایی به بار میآورند. در این شیوه، هکرها سیستم را طوری تنظیم میکنند که در هر دقیقه دهها تماس خروجی با شمارههای ویژه با پیششماره کشورهای کوچک یا جزیرهای برقرار شود. بالا رفتن ناگهانی هزینه در مقایسه با ماههای گذشته، سادهترین نشانهٔ فیزیکی هک شدن VoIP است.
۳. تغییرات ناخواسته در هدایت تماسها (Call Forwarding)
نفوذگران مسیرهای تماس ورودی را تغییر میدهند تا تماس مشتریان را به خطوط خارجی منتقل کنند یا شماره صندوق صوتی را به شمارههای متفرقه بفرستند. اگر کارمندان گزارش دهند که تماس ورودی بدون زنگ خوردن تلفن رومیزی قطع میشود یا مشتریان به شمارههای ناشناس متصل شدهاند، جدول مسیریابی سانترال دستکاری شده است.
۴. اختلال مداوم و افت کیفیت صدا
شنود دادههای صوتی از طریق بستههای Man-in-the-Middle یا حملات انکار سرویس (DoS) منابع پردازنده و پهنای باند را درگیر میکند. تکهتکه شدن صدا، تاخیر بالای ۵۰۰ میلیثانیه، و قطع ناگهانی ارتباط در تماسهای داخلی یا شهری، وقتی تجهیزات شبکه از نظر فیزیکی سالماند، نشانهٔ هدایت موازی بستهها توسط عامل مهاجم است.
۵. قفل شدن صندوق پستی صوتی (Voicemail)
تغییر پینکد صندوق صوتی توسط افراد ناشناس، دریافت اعلانهای پر شدن حافظه پیامهای صوتی بدون پیام جدید، یا دسترسی غیرمجاز به فایلهای ضبطشده از نشانههای مشخص دسترسی سطح کاربری به پنل است.
نفوذگران تلفن اینترنتی به سرعت کانالهای تماس را برای مقاصد سودجویانه فعال میکنند؛ اجرای کنترلهای پیوسته بر ترافیک شبکه و رفتار کاربران تنها روش مهار این سوءاستفادههاست. (CISA Guidelines)
روشهای تشخیص هک شدن سیستم VoIP
تشخیص فنی نفوذ نیازمند بررسی سیستماتیک چند لایه نرمافزاری و پروتکلی است. بر خلاف تلفنهای آنالوگ، سامانههای VoIP ردپای دقیقی روی سرور و تجهیزات باقی میگذارند:
پایش گزارشهای جزئیات تماس (CDR Analysis)
فایلهای گزارش تماس منبع مستند برای بررسی ترافیک صوتی هستند. برای ردیابی نشانههای هک شدن VOIP، این سه شاخص را فیلتر کنید:
- مقاصد بینالمللی با کد کشورهای غیرمرتبط: کدهای تلفنی مناطقی مانند کوبا، زیمبابوه یا جزایر کارائیب که تبادل تجاری با آنها ندارید.
- طول مکالمات: تماسهای متعدد دقیقاً ۶۰ ثانیهای یا کمتر با الگوهای ماشینی خودکار.
- نرخ تلاش برای برقراری تماس (Call Attempt Rate): افزایش تعداد درخواستهای تماس ناموفق در هر دقیقه نشاندهنده فعالیت اسکریپتهای اسکن خط است.
تحلیل فایلهای لاگ استریسک و فریپیکس
سرورهای مبتنی بر Asterisk، FreePBX یا Issabel تمام درخواستهای پروتکل SIP را ثبت میکنند. مسیرهای اصلی برای ارزیابی:
- فایل /var/log/asterisk/full: جستجوی خطای Registration failed برای شناسایی حملات Brute Force روی داخلیها.
- فایل /var/log/secure یا /var/log/auth.log: بررسی تلاشهای ناموفق ورود به محیط لینوکس از طریق پروتکل SSH.
- رویدادهای SIP/2.0 401 Unauthorized که اگر در فاصلههای چند میلیثانیهای تکرار شوند، نشاندهنده آزمایش لیست پسورد روی پورت SIP هستند.
[2026-10-30 02:14:18] NOTICE[1842]: chan_sip.c:28456 handle_request_register:
Registration from ‘”102″ <sip:102@192.168.1.10>’ failed for ‘185.220.101.5:5060’
– Wrong password
بازرسی ترافیک بسته با Wireshark
با پایش پورتهای ۵۰۶۰ (SIP غیررمزگذاری) و پورتهای ۵۰۶۱ (SIP امن)، بستههای ردوبدلشده را تحلیل کنید. ارسال درخواستهای مداوم INVITE بدون پاسخ معتبر ACK یا بستههای مشکوک پروتکل RTP از آیپیهای جغرافیایی نامرتبط، نفوذ به خطوط صوتی را تایید میکند.
بررسی وضعیت سلامت پردازنده و حافظه
فرمان top یا htop را روی ترمینال سرور اجرا کنید. پردازشهای ناآشنا با نامهای متغیر که درصد بالایی از منابع سیستم را تصاحب کردهاند، خبر از استقرار بدافزارهای ماینینگ یا باتنت در بستر آسیبپذیری VoIP میدهند.
رمزگذاری کانالهای انتقال و استفاده از ابزارهای بازرسی عمیق بستهها به سازمانها اجازه میدهد جریانهای مشکوک را پیش از تخلیه پهنای باند و منابع شناسایی کنند. (NIST SP 800-58)
اگر ویپ هک شد چه کار کنیم؟
پس از شناسایی نشانههای نفوذ، زمان اهمیت پیدا میکند. تاخیر چنددقیقهای ممکن است میلیونها تومان هزینهٔ مکالمه خارجی به فاکتور ماهانه تحمیل کند. پروتکل عملیاتی مهار بحران به ترتیب زیر است:
۱. ایزولهسازی سرور از بستر وب
بیدرنگ اتصال اینترنت متصل به ماشین سرور تلفن را قطع کنید. اگر سیستم ابری است، فایروال سرور را ببندید و تمام دسترسیهای ورودی به جز پورت اختصاصی کنسول امن خود را مسدود سازید:
iptables -P INPUT DROP
iptables -A INPUT -s 192.168.1.50 -j ACCEPT
با این کار، مهاجم دسترسی خود را از دست میدهد و جریان ارسال بستههای صوتی قطع میشود.
۲. غیرفعالسازی ترانکهای مخابراتی
با پنل کاربری ارائهدهنده خدمات تلفن ثابت (مانند مخابرات، شاتل، آسیاتک یا پیشگامان) تماس بگیرید یا از پنل دسترسی، ترانک SIP خروجی را موقتاً غیرفعال کنید. مسدود ساختن دسترسی به تماسهای بینالمللی در سطح اپراتور، خسارت ریالی را همان لحظه متوقف میکند.
۳. بررسی اکانتهای داخلی و بازنشانی پسوردها
تمام رمزهای عبور سرور را بدون استثنا عوض کنید:
- پسورد ریشه (root) لینوکس.
- پسورد وبسرور مدیریت مرکز تلفن (مانند ادمین FreePBX یا Elastix).
- پسورد دیتابیس MySQL.
- رمز عبور سکرت (Secret) تمام داخلیهای SIP؛ مهاجمان معمولاً یک داخلی با امتیاز بالا ساخته و آن را پنهان میکنند.
۴. پاکسازی بدافزارها و مسیرهای پشتیبان
فایلهای مسیر /tmp، /var/tmp و جداول زمانبندی crontab را بازبینی کنید:
crontab -l
crontab -u asterisk -l
هکرها دستورات بازگشت خودکار (Backdoor) را در این بخشها قرار میدهند تا بعد از راهاندازی دوباره سرور، ارتباط را برقرار کنند.
۵. بازگردانی نسخه پشتیبان امن
اگر هسته سیستمعامل آلوده شده است، سیستم را از نو نصب کنید. کانفیگها را از روی آخرین بکآپ تاییدشدهای که پیش از تاریخ شروع شواهد نفوذ تهیه کرده بودید، بازگردانی نمایید.
در حوادث نفوذ سایبری تلفنی، جداسازی دسترسیهای خارجی نخستین سد در برابر گسترش آسیب به سایر سرورهای شبکه اداری است. (Cellcrypt VoIP Security Guide)
چگونه از هک شدن VoIP جلوگیری کنیم؟
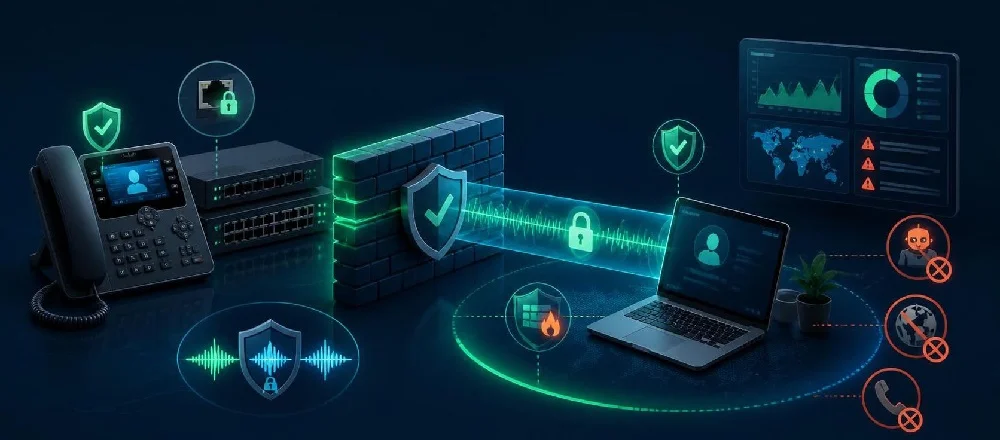
تثبیت امنیت VoIP مستلزم رویکرد مهندسی و انطباق پیکربندی با استانداردهای شبکه است. بستن درهای نفوذ تلفنی با اجرای تنظیمات مشخص زیر شدنی است:
۱. تغییر پورتهای استاندارد سیگنالینگ
اسکنرهای خودکار به صورت پیوسته پورت ۵۰۶۰ را در اینترنت جستجو میکنند. با تغییر پورت پیشفرض در فایل sip.conf یا pjsip.conf به یک پورت تصادفی بالای ۱۰۲۴ (مثلاً ۴۲۱۸۷)، بار بزرگی از اسکنهای کور را از سرور دور میکنید.
۲. پیکربندی ابزارهای دفاعی Fail2ban
ابزار Fail2ban لاگهای استریسک را پایش میکند و در صورت مشاهده بیش از ۳ بار شکست در ورود رمز عبور، آدرس آیپی مهاجم را از طریق فایروال به مدت ۲۴ ساعت مسدود میسازد. اطمینان یابید فیلترهای asterisk و freepbx در تنظیمات jail.local فعال باشند.
۳. پیادهسازی VPN برای ارتباطات راه دور
هیچ داخلی تلفنی را نباید مستقیماً روی آیپی استاتیک عمومی (Public IP) باز بگذارید. کارمندان دورکار و شعبههای دیگر سازمان برای ثبت تلفنهای نرمافزاری (Softphone) باید از تونلهای WireGuard یا OpenVPN عبور کنند. این کار دسترسی مستقیم مهاجمان اینترنتی به پورتهای تماس را قطع میکند.
۴. فعالسازی رمزنگاری TLS و SRTP
برای ارتقای امنیت تلفن تحت شبکه، سیگنالینگ تماس را با TLS و بستههای حامل صوت را با پروتکل SRTP رمزنگاری کنید. حتی اگر نفوذگری بستههای صوتی را با نرمافزارهای اسنیفر دریافت کند، بدون کلید رمزنگاری محتوای مکالمه شنودپذیر نیست.
۵. مسدودسازی تماس با پیششمارههای بینالمللی در Outbound Routes
اگر کسبوکار شما تماس فرامرزی ندارد، روتهای تماس خارجی با پیششماره ۰۰ را در پنل تلفنی حذف کنید. برای سازمانهایی که نیاز به ارتباط بینالمللی دارند، پینکد مشخص (PIN Set) برای تماسهای خارج از کشور تعیین کنید تا کارمندان عادی یا حسابهای به خطر افتاده نتوانند این خطوط را آزاد کنند.
الگوی تماس امن در Dialplan:
exten => _00.,1,Authenticate(9482)
same => n,Dial(SIP/trunk/${EXTEN})
جمعبندی؛ چگونه هک شدن VoIP را تشخیص دهیم و از آن جلوگیری کنیم؟
هک شدن خطوط تلفنی ویپ علاوه بر خسارتهای مالی سنگین، حریم خصوصی ارتباطات کاری را تخریب میکند. همانطور که بررسی شد، واکنش به نشانههای اولیهای مانند ثبت تماس در شب، کندی سیستم و رشد هزینهها، اجازه پیشروی به مهاجم را نمیدهد. نظارت بر فایلهای CDR، بستن دسترسیهای باز به اینترنت و استفاده از دیوارههای آتش اختصاصی، امنیت تلفن تحت شبکه را پایدار نگه میدارد. برای محافظت مداوم، گزارشها را به صورت هفتگی مرور کنید و دسترسی سیستم را تنها به کاربرانی که احراز هویت شدهاند محدود سازید.
سوالات متداول
آیا افزایش هزینه تماس میتواند نشانه هک VoIP باشد؟
بله؛ افزایش ناگهانی هزینه یکی از متداولترین نشانههای نفوذ به ویپ است. هکرها از طریق کلاهبرداری عوارض بینالمللی، خطوط سازمان را برای هدایت تماسهای پرهزینه به شمارههای کشورهای دیگر استفاده میکنند که این امر مبالغ هنگفتی را در صورتحساب ثبت میکند.
اگر VoIP هک شد اولین اقدام چیست؟
اولین گام حیاتی، قطع فوری دسترسی سرور تلفن به اینترنت یا مسدود کردن ترافیک خروجی از طریق فایروال است. این اقدام مانع از برقراری تماسهای خروجی بیشتر، تداوم شنود و نفوذ عمیقتر به سایر بخشهای شبکه میشود.
آیا تغییر رمز عبور برای جلوگیری از هک VoIP کافی است؟
خیر؛ استفاده از رمزهای عبور پیچیده بخش پایهای امنیت است، اما به تنهایی کافی نیست. نفوذگران میتوانند از باگهای نرمافزاری، پورتهای باز مدیریت و ناامنی پروتکلهای سیگنالینگ برای دور زدن رمزها استفاده کنند. پیادهسازی VPN، فعالسازی Fail2ban، بهروزرسانی مداوم پکیجهای سرور و محدود کردن تماسهای بینالمللی نیز الزامی است.